確認
「未認証RCE」という見出しを見て、まず「うちも?」と思った人へ。未認証というのは、攻撃にログインなどが要らないという意味です。RCE(リモートコード実行)は、離れた場所から対象のプロセス(動いているプログラム)上でコードを実行できることを指します。
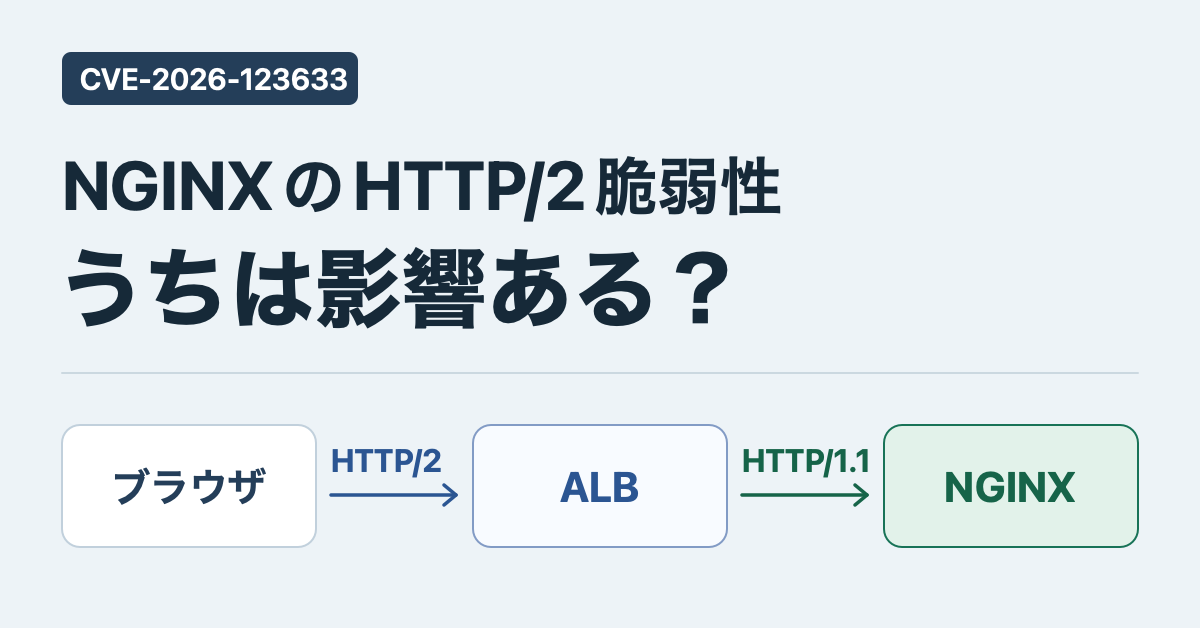
今回見るのは、Webサーバーやリバースプロキシ(手前でWebの要求を受けて別のサーバーに渡す役)として使うソフト、NGINXです。問題が見つかったのは、ブラウザやサーバーがデータをやり取りする通信方式の一つ、HTTP/2の処理。CVE(脆弱性の識別番号)は CVE-2026-123633 です。AWSでWebへの通信を振り分けるロードバランサー、ALB(Application Load Balancer)を手前に置いているなら、どの区間で HTTP/2 を使っているかが手がかりになります。 NGINX公式のセキュリティ告知一覧
「未認証RCE」と聞いて、まず何を見るか
自分なら、利用者が普段使うURL(Webアドレス)を一つ選んで、リクエスト(ブラウザからの要求)がどこを通ってアプリに届くかを書き出します。「NGINXを使っている」「手前にALBがある」は、その経路を描くための情報です。
区間ごとに「誰が受けるか」「どの通信方式で受けるか」をメモします。今回の調査でたどり着きたいのは、NGINXが入ってくる通信を受けるところです。
CVE-2026-123633は何が壊れるのか
NGINXの提供元であるF5が登録したCVEレコードによると、対象は NGINX Open Source(ソースコードが公開されている版)または NGINX Plus(商用版)が、手前からの接続を HTTP/2 で受け、リクエストをバックエンド(後段のアプリなど)に中継する構成です。ワーカー(通信を処理するプロセス)で接続の空き枠が足りなくなると、特定のリクエストの処理中に、すでに手放したメモリを参照することがあります。接続枠には、手前から受けた接続も後段への接続も含まれます。 F5登録のCVEレコード・NGINX公式の接続枠の説明
処理中のデータを置いていた場所を空き領域に戻したあと、古い目印を頼りにまたそこへ戻ってしまう。これが解放済みメモリの参照(use-after-free)です。そこはもう別の処理に使われているかもしれません。
- サービス停止。ワーカーが異常終了し、処理中の接続が切れたり、利用者のリクエストに応答できなくなったりする可能性があります。
- コード実行。F5は、メモリ上の配置をランダムにして攻撃を難しくする仕組み(ASLR)が無効か、攻撃者がその保護を回避できる場合に、ワーカーの権限でコードを実行される可能性も示しています。 F5登録のCVEレコード・F5の個別告知(K000163928)
同時公表の CVE-2026-123007 は、HTTP/2で一度に送れるデータ量を調整する処理で、確保した領域の外に書き込んでしまう別の不具合です。 F5登録のCVEレコード・F5の個別告知(K000163926)
見るべきは、NGINXが何を受けているか
「HTTP/2を使っています」の主語を、ブラウザからNGINXに変えてみる。それだけで、構成図のどの矢印を見ればいいかが変わります。
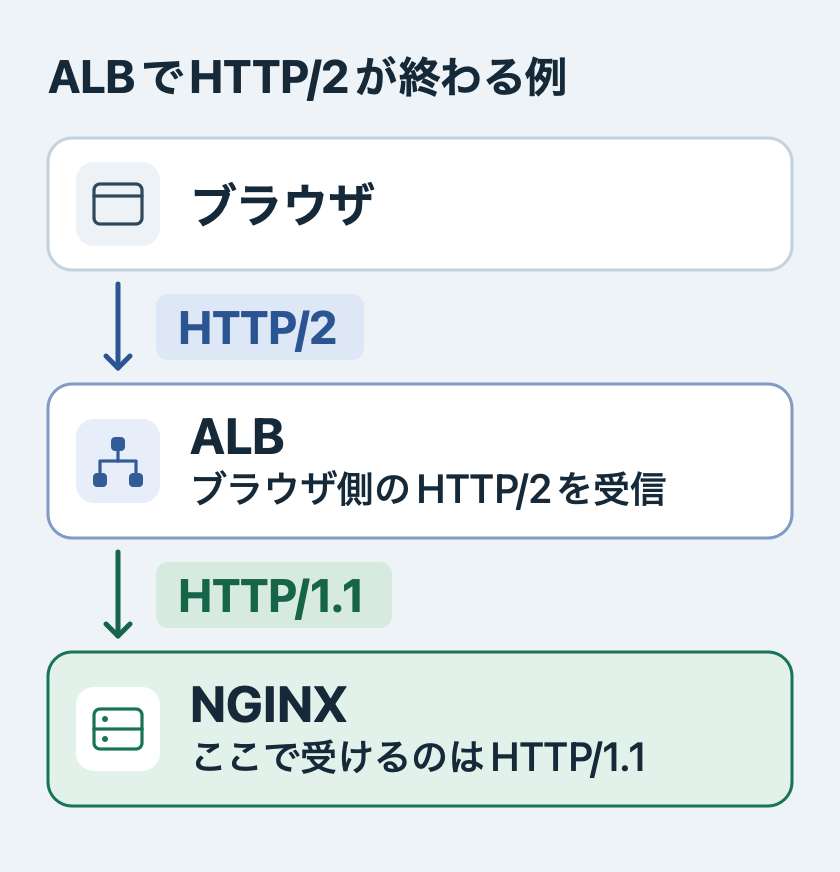
この図では、ブラウザとの HTTP/2 接続はALBで終わり、ALBは別の接続で HTTP/1.1 を使ってNGINXに転送します。この経路では、CVE-2026-123633の「NGINXがHTTP/2を受ける」という条件を満たしません。 AWS公式のALBの通信仕様・F5登録のCVEレコード
AWSの既定値では、ALBから転送先への接続は HTTP/1.1 です。実際の構成では、リクエストが振り分けられるターゲットグループ(転送先をまとめた設定)の「プロトコルバージョン」を確認します。ここが HTTP/2 や gRPC(HTTP/2を使う、サービス間通信用の仕組み)なら、NGINX側で HTTP/2 を受けているかを確認します。 AWS公式のプロトコルバージョンの説明
別のドメイン(サイトの名前)やポート(接続先を区別する番号)、別のロードバランサー、NGINXへの直接接続があれば、その経路の受信側もたどります。ブラウザの開発者ツール(通信の詳細を表示できる機能)に出る「h2」(HTTP/2の表記)は、ブラウザが使った区間の情報です。NGINXが受けた通信方式は、NGINX側の設定や、受信時のHTTPバージョンを記録しているアクセスログ(リクエストの記録)で確かめます。
影響判定とパッチ適用を分ける
影響判定では、実際の通信経路と本番で動いている版を照らし合わせます。複数台で運用しているなら、同じ配布物が全台で動いているかも確認します。OS(基本ソフト)の配布元などは、旧版に修正だけを移すことがあります。これはバックポートと呼ばれます。NGINX公式の版番号に加えて、使っている配布元の告知で、手元の配布物に修正が入っているかを確認します。 NGINX公式のセキュリティ告知一覧
パッチ(修正)の適用では、配布元が案内する修正済みの版へ更新し、本番でその版が動いていることまで確認します。NGINX公式が公開した CVE-2026-123633 の修正版は、NGINX Open Source の stable(安定版)1.30.7 と mainline(新機能も入る系統)1.31.9 です。NGINX Plusの修正版はF5の製品情報を参照してください。 NGINX公式の修正情報・NGINX公式のダウンロード一覧・F5の個別告知
ALB経由の一つの経路が CVE-2026-123633 の条件から外れたら、判定には「どの経路で、どの条件が外れたか」まで残しておく。同時に公表されたほかの脆弱性については、それぞれの条件で影響を確認します。 NGINX公式のセキュリティ告知一覧
よくある質問
-
ALBを使っていればCVE-2026-123633の影響はありませんか?
-
ALBがNGINXにHTTP/1.1で転送する経路は、NGINXがHTTP/2を受信するという条件から外れます。実際に使うターゲットグループのプロトコルバージョンと、NGINXに直接つながる別の入口も確認してください。
-
同時に公表されたCVE-2026-123007も同じ条件ですか?
-
CVE-2026-123007は、NGINXのHTTP/2で送るデータ量を調整する処理にある別の不具合です。HTTP/2を使う構成では、CVE-2026-123007の告知で使用中の版への影響を確認します。
-
CVE-2026-123633を修正したNGINX Open Sourceはどのバージョンですか?
-
NGINX公式の修正版はstable(安定版)1.30.7とmainline 1.31.9です。OSなどが配布したパッケージを使っている場合は、配布元の告知で、その版に修正が取り込まれているかを確認してください。

コメントを残す