PHPの「未認証RCE」、うちも踏むのか。2026年11月19日のPHPのセキュリティ更新から、Web運用で気になる2件を拾って、どんな構成が対象になるか整理してみた。先に見るのは、PHP-FPMへの接続の使い回しと、PHPセッションの保存設定。 チケットによって見る場所が違う。
CVEは脆弱性ごとの識別番号。RCEは、外部からサーバー上でコードを実行できてしまうこと。「未認証」は、その攻撃にログインがいらないという意味だ。今回取り上げる2件はどちらも深刻度の指標であるCVSSで9.2(10点満点)。
CVE-2026-129289|PHP-FPMの接続を使い回す構成
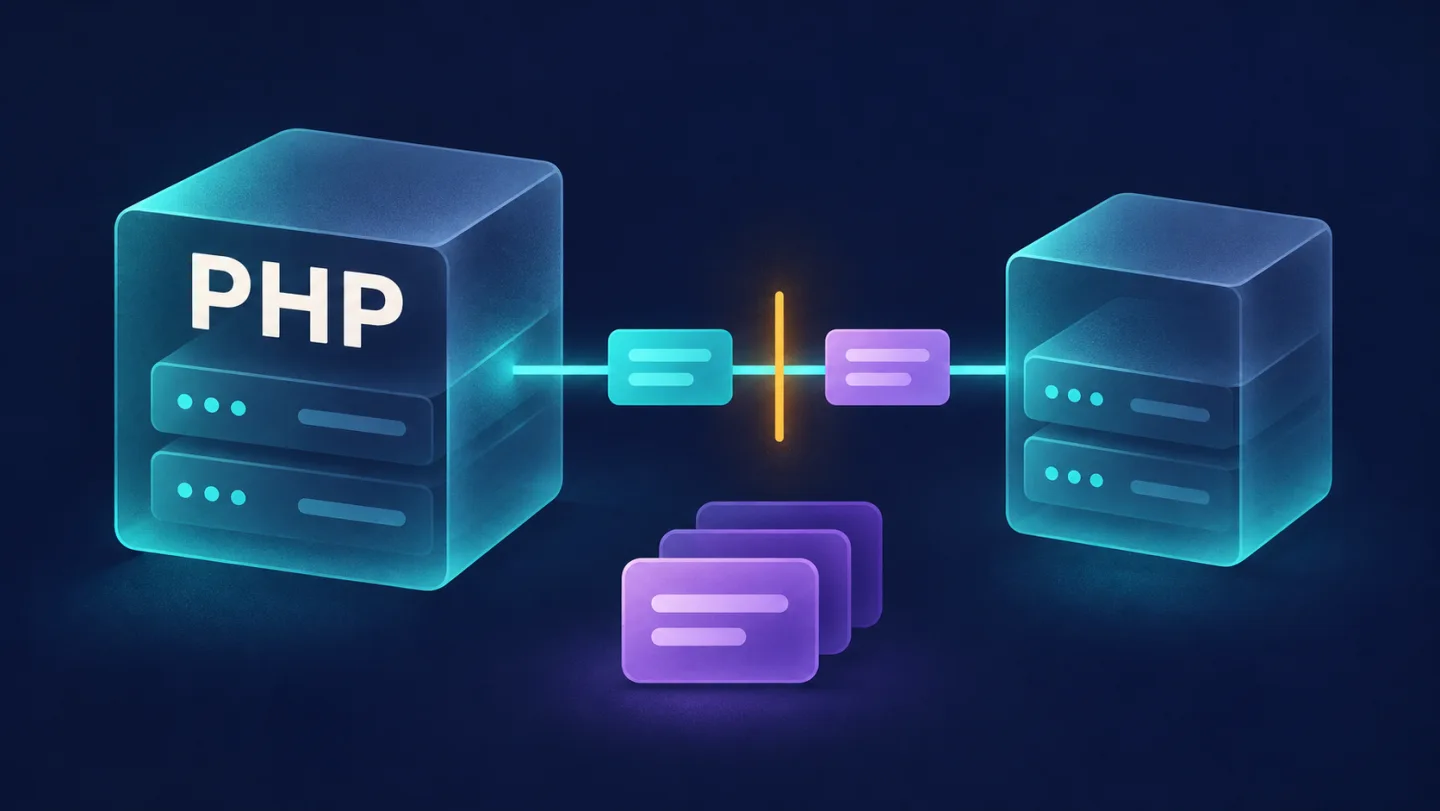
PHP-FPMは、Webサーバーからリクエストを受け取ってPHPを実行する仕組み。その受け渡しにはFastCGIというプロトコルが使われる。今回のバグでは、PHP-FPMが前のリクエストの本文を読み残したまま接続を再利用すると、その残りを別のリクエストとして解釈してしまう。ルーティングをすり抜けて、ログインなしでPHPの実行プロセスの権限でコードを実行されるおそれがある。
対象と成立条件
PHP公式の告知で示されたPHP-FPMの攻撃が成立するのは、未修正のPHP-FPMで、WebサーバーがPHP-FPMへのFastCGI接続を再利用し、アプリにリクエスト本文を開いて最後まで読み切らない処理経路がある場合。リクエストごとにFastCGI接続を閉じる構成では、告知で示されたPHP-FPMの攻撃経路は成立しない。
「接続の再利用」と聞くと、ブラウザからWebサーバーまでの接続を思い浮かべるかもしれない。今回見るのは、その一つ奥のWebサーバー → PHP-FPM。共有ホスティングなら、この区間の設定はホスティング側が持っていることもある。
LSAPIという別のPHP実行方式にも同じ後処理のバグがあり、後続リクエストを乱す可能性がある。PHP公式がこのチケットで示したコード実行はPHP-FPMでのものだ。PHP公式アドバイザリ(CVE-2026-129289)
CVE-2026-115560|PHPセッションの保存形式が食い違う構成
セッションは、リクエストをまたいで利用者の状態を保存する仕組み。PHPには、ファイルアップロードの進捗をセッションに書く機能がある。書き込む側と読み込む側で保存形式が違うと、読み込み側がデータの一部をPHPのオブジェクトとして復元しようとする。そのアプリに読み込み時に悪用できるクラスがあると、コード実行につながり得る。
対象と成立条件
見るのはPHP組み込みのアップロード進捗機能が有効かと、同じセッションの読み書きで保存形式が揃っているか。アプリ間でセッションを共有しているときは、それぞれの設定を突き合わせる。PHP-FPMのプールを分けていても、保存先を共有していればこの確認はいる。同じアプリの中でも、処理の途中で保存形式を変えているなら確認対象になる。
修正版では、PHP組み込みのアップロード進捗機能がデフォルトで無効になった。明示的に有効にしている環境ではその指定が優先される。機能を使い続けるなら、更新後も同じセッションを扱う全プロセスで保存形式を揃える。設定を確認する項目は session.upload_progress.enabled と session.serialize_handler。PHP公式アドバイザリ(CVE-2026-115560)
影響を受けるバージョンと修正版
両CVEについて、今回PHP公式が更新した4系列の修正バージョンは同じ。自分が使っている系列の行を見る。
| PHP系列 | 未修正のバージョン | 修正版 |
|---|---|---|
| 8.2 | 8.2.0〜8.2.35 | 8.2.36 |
| 8.3 | 8.3.0〜8.3.36 | 8.3.37 |
| 8.4 | 8.4.0〜8.4.27 | 8.4.28 |
| 8.5 | 8.5.0〜8.5.12 | 8.5.13 |
同日公開のPHP 8.6.0正式版にも両方の修正が入っている。古いサポート対象外の系列にも今回の問題を含む版がある。OSやホスティングが独自にPHPを配布している場合は、その配布元の修正情報も確認する。今回のリリースにはPHP-CGIやSOAPなど別のCVEの修正も含まれる。PHP公式の変更履歴 · PHP 8.6.0タグの変更履歴
本番で何を確認するか
- Webリクエストを処理するPHPの実行方式とバージョンを確認する。 ターミナルの
php -vはCLIの版を返すので、ホスティングの設定画面や稼働中のコンテナでWeb側を確認する。 - 設定はチケットごとに確認する。 129289はFastCGI接続の再利用。115560はアップロード進捗機能と同じセッションの保存形式。
- 使っている系列の修正版を適用する。 8.4ならまず8.4.28。適用後はWeb側のバージョンを確かめて、ログインやファイルアップロードなどの主要な動線を確認する。
影響判定は「今の構成で、その経路が成立するか」を見るためにやる。更新は、同時に直ったほかの脆弱性もまとめて取り込むためにやる。PHP 8.6への移行も考えているなら、そっちはPHP 8.6の新機能と移行時の注意点にまとめた。

コメントを残す